

پاسخ سریع
ELK Stack مجموعهای از ابزارهای متنباز شامل Elasticsearch، Logstash و Kibana است که برای جمعآوری، پردازش، جستجو و تحلیل لاگهای سرور و برنامهها استفاده میشود. با استفاده از Easy Install آرانیک میتوانید این استک را بدون درگیری با نصب دستی و تنظیمات پیچیده زیرساخت راهاندازی کنید و لاگهای سرورها و برنامههای خود را بهصورت متمرکز مدیریت و تحلیل کنید.
ELK Stack چیست و چه کاربردی دارد؟
مدیریت و تحلیل متمرکز لاگها یکی از نیازهای مهم تیمهای فنی، DevOps و توسعه نرمافزار است. زمانی که یک پروژه از چندین سرور، دیتابیس، API یا سرویس تشکیل شده باشد، بررسی فایلهای لاگ روی هر سرور بهصورت جداگانه میتواند زمانبر و دشوار شود.
اینجاست که ELK Stack کاربرد خود را نشان میدهد. این استک به شما کمک میکند لاگهای منابع مختلف را در یک زیرساخت متمرکز جمعآوری کرده، آنها را پردازش و در نهایت در قالب نمودار و داشبورد تحلیل کنید.
ELK Stack از سه جزء اصلی تشکیل شده است:
Elasticsearch
Elasticsearch موتور جستجو و تحلیل داده در ELK Stack است. لاگهای دریافتشده در Elasticsearch ذخیره و ایندکس میشوند تا بتوان آنها را با سرعت بالا جستجو، فیلتر و تحلیل کرد.
برای مثال، اگر بخواهید تمام خطاهای HTTP 500 یک سرویس را در یک بازه زمانی مشخص پیدا کنید، Elasticsearch میتواند این دادهها را از میان حجم زیادی از لاگها استخراج کند.
Logstash
Logstash وظیفه دریافت، پردازش و انتقال دادهها را بر عهده دارد.
لاگها میتوانند از منابع مختلفی وارد Logstash شوند. سپس Logstash با استفاده از Pipeline میتواند دادهها را Parse، Filter و Transform کرده و در نهایت آنها را به Elasticsearch ارسال کند.
Kibana
Kibana رابط بصری ELK Stack است.
با استفاده از Kibana میتوانید دادههای ذخیرهشده در Elasticsearch را مشاهده و تحلیل کنید، نمودار بسازید، داشبوردهای مدیریتی ایجاد کنید و لاگهای سیستم را بهصورت تعاملی بررسی کنید.
Beats و Filebeat
در کنار سه جزء اصلی، ابزارهایی مانند Beats نیز برای جمعآوری داده کاربرد دارند.
برای مثال، Filebeat یک Agent سبک است که میتواند روی سرورهای مختلف نصب شود، فایلهای لاگ را بخواند و اطلاعات را به Logstash یا Elasticsearch ارسال کند.
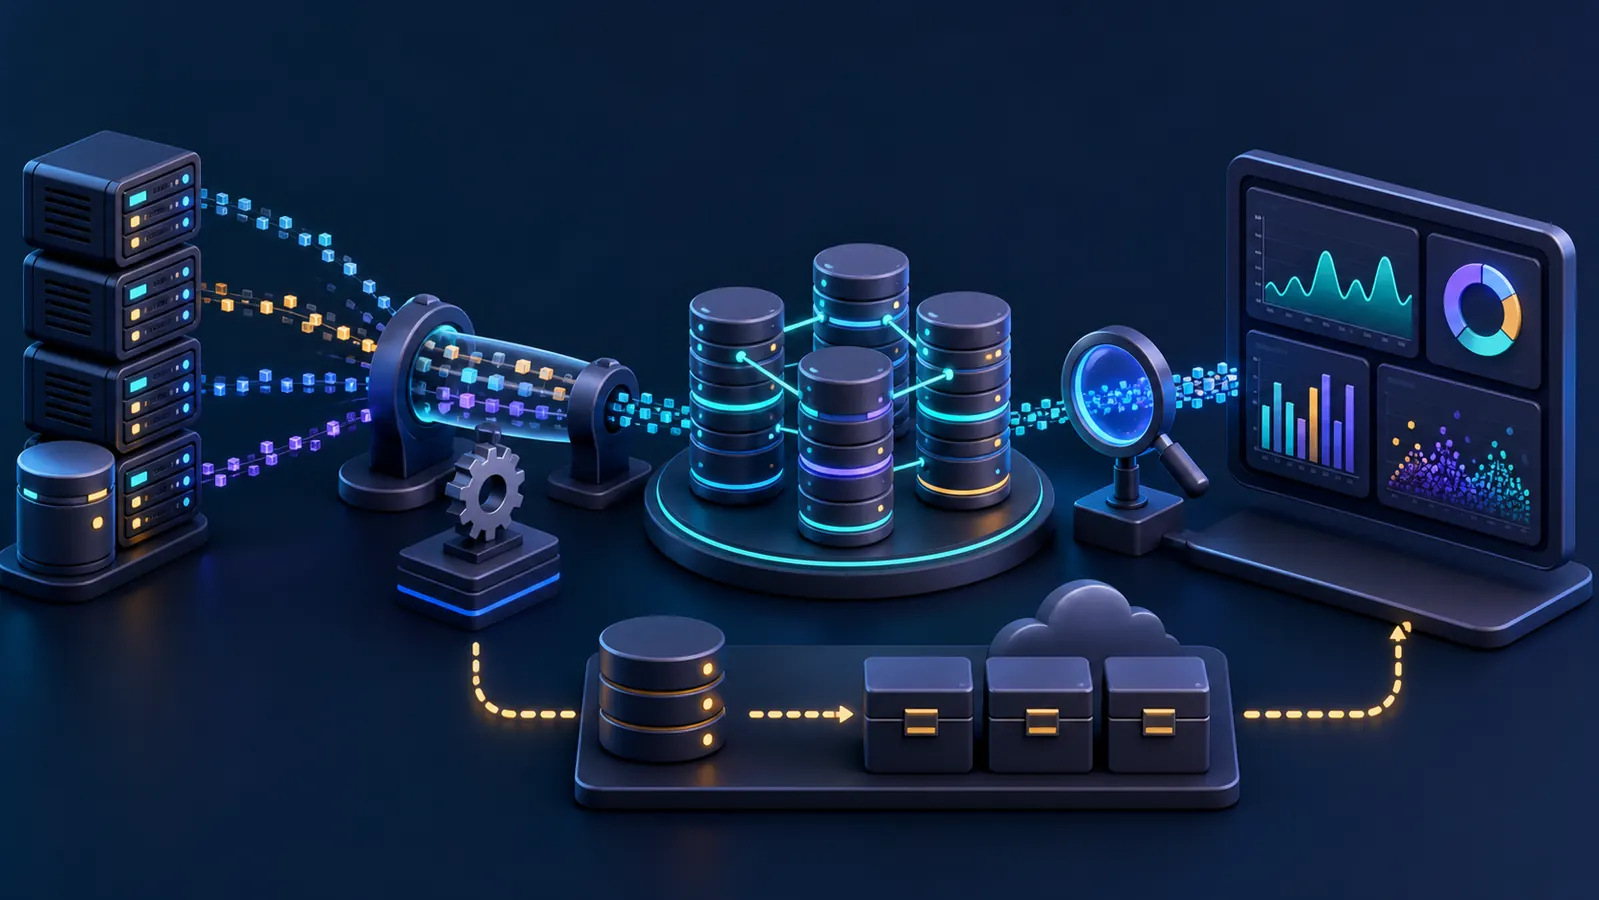
ساختار کلی این فرایند را میتوان به شکل زیر در نظر گرفت:
Server Logs → Filebeat → Logstash → Elasticsearch → Kibana
کاربردهای ELK Stack در زیرساخت و نرمافزار
ELK Stack فقط برای ذخیره لاگها استفاده نمیشود و میتواند در سناریوهای مختلفی به کار گرفته شود.
پایش لاگ سرور و برنامهها
با متمرکزکردن لاگها، تیم فنی میتواند خطاهای برنامه، خطاهای وبسرور، درخواستهای HTTP و رویدادهای مختلف سیستم را در یک محیط واحد بررسی کند.
مدیریت متمرکز لاگ
بهجای اینکه برای بررسی هر خطا وارد چندین سرور شوید، میتوانید دادههای لاگ را در یک سیستم مرکزی جمعآوری کنید.
این موضوع بهخصوص در معماریهای Microservices که تعداد سرویسها و سرورها زیاد است، اهمیت بیشتری پیدا میکند.
تحلیل زنده لاگها
با استفاده از Elasticsearch و Kibana میتوانید دادههای ورودی را تقریباً بهصورت لحظهای بررسی کنید و در صورت مشاهده خطا یا رفتار غیرعادی، سریعتر واکنش نشان دهید.
تحلیل امنیتی و SIEM
ELK Stack میتواند برای جمعآوری و تحلیل رویدادهای امنیتی نیز مورد استفاده قرار گیرد.
برای مثال میتوانید تلاشهای ناموفق برای ورود، درخواستهای مشکوک، خطاهای احراز هویت و سایر رویدادهای امنیتی را جمعآوری و بررسی کنید.
برای پیادهسازی کامل قابلیتهای SIEM و امنیتی، باید ابزارها و قابلیتهای امنیتی مناسب را متناسب با معماری موردنظر تنظیم کنید.
تحلیل کارایی برنامهها
لاگها میتوانند اطلاعات ارزشمندی درباره زمان پاسخ، خطاها، درخواستها و رفتار برنامه ارائه دهند.
تحلیل این دادهها به تیم توسعه کمک میکند نقاط ضعف و گلوگاههای عملکردی برنامه را راحتتر شناسایی کند.
منابع مورد نیاز برای اجرای ELK Stack
یکی از مهمترین نکات در راهاندازی ELK Stack، انتخاب منابع مناسب است.
بهخصوص Elasticsearch میتواند با افزایش حجم داده و تعداد Queryها، مصرف RAM، CPU و فضای ذخیرهسازی قابلتوجهی داشته باشد.
منابع پیشنهادی اولیه را میتوان به شکل زیر در نظر گرفت:
این اعداد مقدار ثابت و قطعی نیستند. حجم لاگ، تعداد منابع متصل، مدت نگهداری داده، تعداد Queryها و نوع داشبوردها روی مصرف منابع تأثیر میگذارند.
بنابراین بهتر است ابتدا با منابع متناسب با نیاز واقعی شروع کنید و پس از مشاهده مصرف، منابع را افزایش دهید.
آموزش دیپلوی ELK Stack در آرانیک
نصب دستی ELK Stack روی یک سرور خام میتواند شامل نصب و تنظیم اجزای مختلف، پیکربندی حافظه Elasticsearch، تنظیم Logstash، ایجاد ارتباط بین سرویسها و انجام تنظیمات امنیتی باشد.
اگر هدف شما راهاندازی سریع یک محیط آماده برای مدیریت لاگ است، میتوانید از قابلیت Easy Install آرانیک استفاده کنید.
گام اول: ورود به پنل آرانیک
پس از ورود به پنل آرانیک، روی گزینه ساخت سرویس جدید کلیک کنید.
شکل ۱: شروع فرایند ساخت سرویس ابری در پنل آرانیک.
گام دوم: انتخاب دیتاسنتر و برنامه ELK
در مرحله انتخاب زیرساخت، دیتاسنتر موردنظر خود را انتخاب کنید.
سپس از بخش برنامهها، گزینه مربوط به ELK را انتخاب کنید.
شکل ۲: انتخاب برنامه آماده ELK Stack از سرویسهای قابل راهاندازی.
گام سوم: تنظیم اطلاعات دسترسی
در این مرحله اطلاعات ورود و تنظیمات اولیه سرویس را مشخص کنید.
برای حساب مدیریتی، یک نام کاربری مناسب و یک رمز عبور قوی انتخاب کنید.
شکل ۳: تنظیم اطلاعات دسترسی و مشخصات اولیه سرویس.
گام چهارم: انتخاب منابع
بر اساس حجم لاگهایی که قصد دارید جمعآوری کنید، CPU، RAM و فضای ذخیرهسازی را انتخاب کنید.
برای یک محیط کوچک میتوانید از منابع پایه شروع کنید و در صورت افزایش حجم لاگها، منابع را ارتقا دهید.
شکل ۴: انتخاب منابع پردازشی متناسب با حجم لاگها.
گام پنجم: انتخاب دوره پرداخت و ایجاد سرویس
در مرحله نهایی، دوره صورتحساب موردنظر خود را انتخاب کنید.
بسته به سرویس و تنظیمات پنل، میتوانید از مدلهای پرداخت مختلف مانند ساعتی، روزانه یا ماهانه استفاده کنید.
سپس نام سرویس را مشخص کرده و روی گزینه ایجاد سرویس کلیک کنید.
شکل ۵: تأیید تنظیمات و تکمیل فرایند دیپلوی.
تنظیمات اولیه ELK Stack
پس از ایجاد سرویس، اطلاعات دسترسی و آدرس سرویس در اختیار شما قرار میگیرد.
در یک پیادهسازی معمول، اجزای مختلف ELK از طریق پورتهای مشخصی با یکدیگر ارتباط برقرار میکنند.
برای مثال:
پورت 5601: دسترسی به Kibana
پورت 9200: API مربوط به Elasticsearch
پورت 5044: ورودی رایج Beats برای Logstash
توجه داشته باشید که پورتها باید بر اساس تنظیمات واقعی سرویس شما بررسی شوند و نباید صرفاً بر اساس شماره پورت پیشفرض، دسترسی عمومی ایجاد کنید.
اتصال دامنه به Kibana
اگر قصد دارید Kibana را با دامنه اختصاصی در دسترس قرار دهید، میتوانید یک زیردامنه مانند:
logs.example.com
ایجاد کنید.
سپس یک رکورد A در DNS ایجاد کرده و آن را به IP سرور متصل کنید.
برای دسترسی امن نیز بهتر است Kibana را پشت HTTPS و Reverse Proxy قرار دهید.
استفاده از HTTPS باعث میشود اطلاعات ورود و دادههای منتقلشده بین کاربر و سرویس در مسیر ارتباطی رمزنگاری شوند.
نکات امنیتی مهم در ELK Stack
امنیت ELK Stack اهمیت زیادی دارد، زیرا لاگها ممکن است شامل اطلاعات حساس مربوط به کاربران، درخواستهای API، خطاهای برنامه و رویدادهای امنیتی باشند.
برای افزایش امنیت:
دسترسی مستقیم عمومی به Elasticsearch را تا حد امکان محدود کنید.
برای کاربران از رمزهای عبور قوی استفاده کنید.
دسترسیها را بر اساس نیاز هر کاربر تنظیم کنید.
برای ارتباطات حساس از HTTPS و TLS استفاده کنید.
پورتهای غیرضروری را روی Firewall مسدود کنید.
اطلاعات حساس مانند Password و Token را داخل فایلهای عمومی قرار ندهید.
برای دادههای مهم، سیاست پشتیبانگیری مشخص داشته باشید.
بهخصوص بازگذاشتن API مربوط به Elasticsearch روی اینترنت عمومی بدون احراز هویت و محدودیت شبکه میتواند ریسک امنیتی جدی ایجاد کند.
اتصال لاگ سرور با Filebeat
برای ارسال لاگهای یک سرور به ELK Stack میتوانید از Filebeat استفاده کنید.
Filebeat روی سرور مبدا نصب میشود و فایلهای لاگ موردنظر را زیر نظر میگیرد.
برای مثال اگر یک وبسرور Nginx دارید، Filebeat میتواند فایلهای access log و error log را جمعآوری کند.
سپس دادهها میتوانند مستقیماً به Elasticsearch یا ابتدا به Logstash ارسال شوند.
در سناریوهای ساده، معماری میتواند به شکل زیر باشد:
Nginx → Filebeat → Elasticsearch → Kibana
در سناریوهایی که نیاز به پردازش، تغییر ساختار یا فیلترکردن لاگ دارید، میتوانید Logstash را نیز در مسیر قرار دهید:
Nginx → Filebeat → Logstash → Elasticsearch → Kibana
کانفیگ Logstash Pipeline
Pipeline در Logstash معمولاً از سه بخش اصلی تشکیل میشود:
Input
Filter
Output
برای مثال، میتوانید Logstash را طوری تنظیم کنید که دادههای دریافتشده از Filebeat را دریافت و پس از پردازش به Elasticsearch ارسال کند.
نمونه ساده:
input {
beats {
port => 5044}
}
filter {
if [type] == "nginx-access" {
grok {
match => {"message" => "%{COMBINEDAPACHELOG}"
}
}
date {
match => ["timestamp",
"dd/MMM/yyyy:HH:mm:ss Z"
]
}
}
}
output {
elasticsearch {
hosts => ["http://localhost:9200"]index => "app-logs-%{+YYYY.MM.dd}"user => "elastic"password => "YOUR_STRONG_PASSWORD"}
}
این کد فقط یک نمونه آموزشی است و قبل از استفاده در محیط Production باید با نسخه، ساختار لاگ و تنظیمات امنیتی محیط شما هماهنگ شود.
مشاهده لاگها در Kibana
پس از اینکه دادهها وارد Elasticsearch شدند، میتوانید آنها را از طریق Kibana مشاهده کنید.
مرحله اول: ورود به Kibana
آدرس Kibana را در مرورگر باز کرده و با اطلاعات حساب مدیریتی وارد شوید.
مرحله دوم: ایجاد Data View
در Kibana به بخش مربوط به Data Views بروید.
اگر دادههای شما با الگویی مانند:
app-logs-2026.08.16
ذخیره میشوند، میتوانید یک Data View با الگوی:
app-logs-*
ایجاد کنید.
مرحله سوم: مشاهده دادهها در Discover
پس از ایجاد Data View، وارد بخش Discover شوید.
در این بخش میتوانید لاگها را مشاهده، فیلتر و جستجو کنید.
برای مثال میتوانید فقط خطاهای HTTP 500 را نمایش دهید یا لاگهای مربوط به یک سرویس مشخص را در یک بازه زمانی بررسی کنید.
ساخت داشبورد Kibana
یکی از مهمترین قابلیتهای Kibana، ساخت داشبوردهای بصری است.
برای مثال میتوانید یک داشبورد برای وضعیت وبسایت ایجاد کنید و موارد زیر را در آن نمایش دهید:
تعداد درخواستها
تعداد خطاهای HTTP
خطاهای 404
خطاهای 500
میانگین زمان پاسخ
حجم لاگهای دریافتی
تعداد درخواستهای موفق
وضعیت سرویسهای مختلف
با ترکیب این نمودارها میتوانید یک نمای کلی از وضعیت سیستم ایجاد کنید.
برای مثال، اگر تعداد خطاهای HTTP 500 بهصورت ناگهانی افزایش پیدا کند، تیم فنی میتواند سریعتر متوجه مشکل شده و فرایند عیبیابی را آغاز کند.
مدیریت حجم لاگ و فضای ذخیرهسازی
یکی از چالشهای مهم در استفاده از ELK Stack، رشد مداوم حجم لاگهاست.
اگر تمام لاگها برای مدت نامحدود ذخیره شوند، فضای دیسک بهمرور پر خواهد شد.
برای جلوگیری از این مشکل، باید یک سیاست نگهداری داده مشخص داشته باشید.
برای مثال:
لاگهای عملیاتی برای ۳۰ روز نگهداری شوند.
دادههای قدیمیتر حذف یا آرشیو شوند.
لاگهای مهم امنیتی برای مدت طولانیتر ذخیره شوند.
دادههای غیرضروری بهصورت دورهای پاکسازی شوند.
در Elasticsearch میتوانید از قابلیتهایی مانند Index Lifecycle Management یا ILM برای مدیریت چرخه عمر ایندکسها استفاده کنید.
ارتقای منابع ELK Stack در آرانیک
با افزایش حجم لاگها، ممکن است مصرف CPU، RAM و فضای ذخیرهسازی افزایش پیدا کند.
برای مثال، ممکن است یک سرویس در ابتدا با ۴ گیگابایت RAM عملکرد مناسبی داشته باشد، اما پس از افزایش تعداد سرورها و حجم لاگها، به منابع بیشتری نیاز پیدا کند.
در چنین شرایطی، میتوانید منابع زیرساخت را متناسب با نیاز جدید افزایش دهید.
مزیت استفاده از زیرساخت ابری این است که لازم نیست از ابتدا بیشترین منابع ممکن را خریداری کنید.
میتوانید با یک پیکربندی مناسب شروع کرده و در زمان افزایش بار، منابع را ارتقا دهید.
بکآپ از دادههای Elasticsearch
دادههای ذخیرهشده در Elasticsearch برای بسیاری از پروژهها ارزش بالایی دارند.
بنابراین باید برای پشتیبانگیری از دادهها برنامه مشخصی داشته باشید.
استفاده از Snapshot یکی از روشهای مناسب برای تهیه نسخه پشتیبان از دادههای Elasticsearch است.
بهتر است سیاست بکآپ را بر اساس اهمیت دادهها، حجم اطلاعات و مدت نگهداری موردنیاز پروژه تعیین کنید.
همچنین توصیه میشود نسخههای پشتیبان در محل یا فضای ذخیرهسازی جداگانه نگهداری شوند تا در صورت بروز مشکل در سرور اصلی، امکان بازیابی اطلاعات وجود داشته باشد.
ELK Stack برای چه کسانی مناسب است؟
ELK Stack برای مجموعهها و تیمهایی که با حجم قابلتوجهی از لاگ سروکار دارند، کاربرد زیادی دارد.
تیمهای DevOps
تیمهای DevOps میتوانند لاگ چندین سرور و سرویس را در یک سیستم مرکزی جمعآوری کرده و وضعیت زیرساخت را سریعتر بررسی کنند.
تیمهای توسعه
توسعهدهندگان میتوانند خطاهای برنامه، Exceptionها و رفتار سرویسها را از طریق لاگها بررسی کنند.
تیمهای امنیت
تیمهای امنیتی میتوانند رویدادهای مختلف مانند تلاشهای ناموفق برای ورود یا رفتارهای مشکوک را جمعآوری و تحلیل کنند.
کسبوکارهای آنلاین
فروشگاهها و سرویسهای آنلاین میتوانند وضعیت برنامهها، APIها و سرورهای خود را بررسی کرده و مشکلات احتمالی را سریعتر شناسایی کنند.
تفاوت ELK Stack و Grafana چیست؟
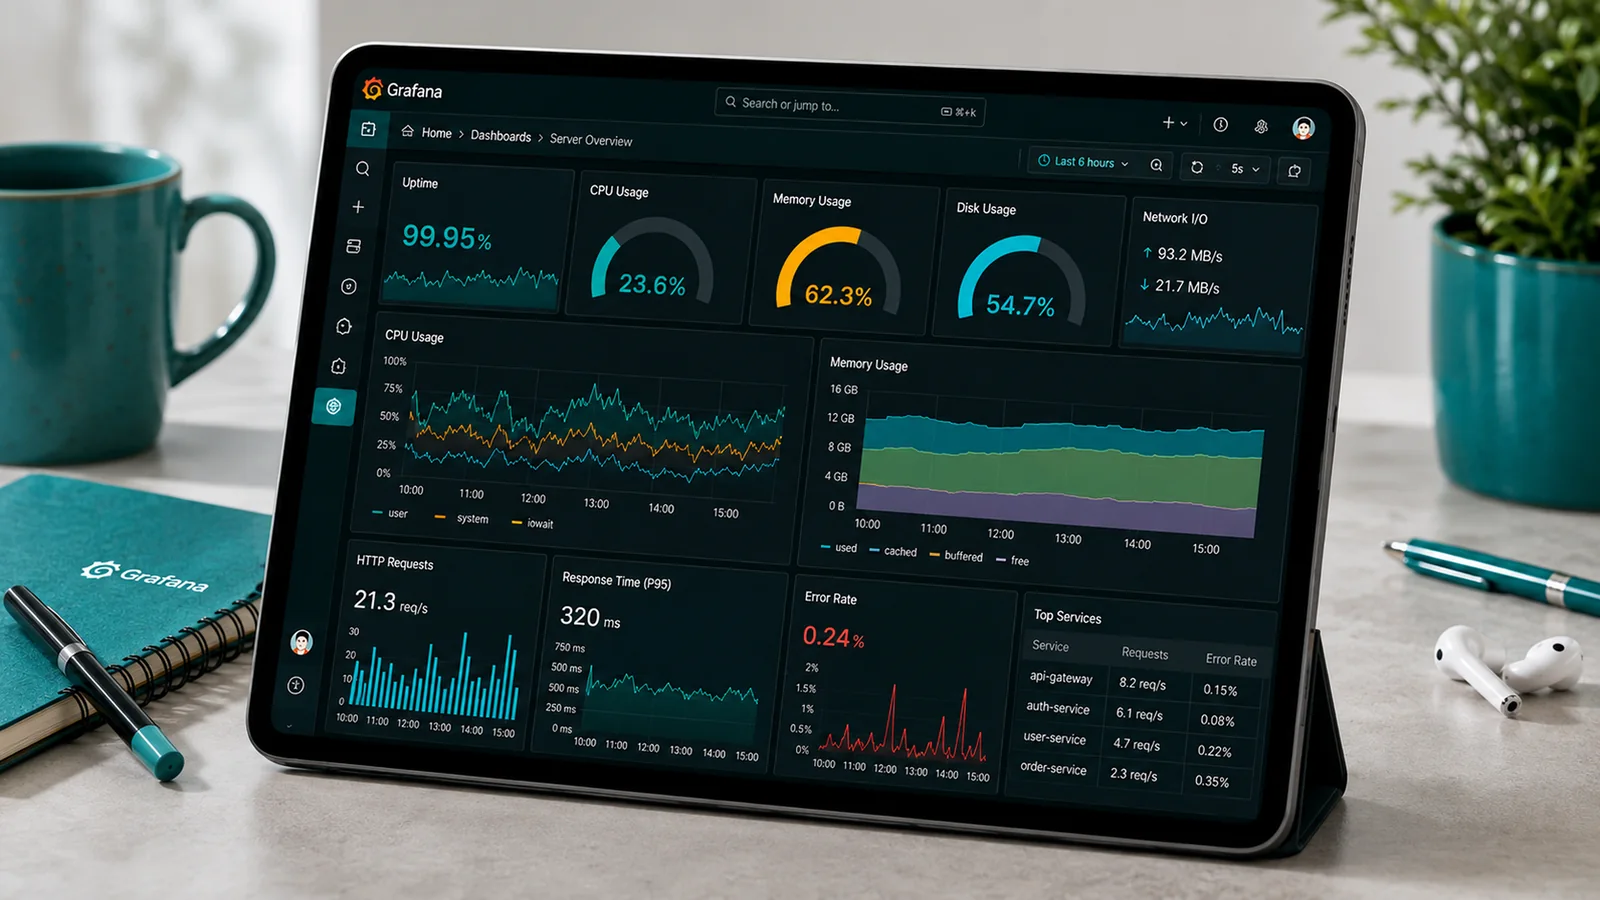
ELK Stack و Grafana هر دو در زمینه مشاهده و تحلیل داده کاربرد دارند، اما تمرکز اصلی آنها متفاوت است.
ELK Stack بیشتر برای جمعآوری، جستجو و تحلیل لاگها طراحی شده است؛ در حالی که Grafana بیشتر برای نمایش و تحلیل متریکها و دادههای سری زمانی استفاده میشود.
البته این دو ابزار میتوانند در یک زیرساخت کنار یکدیگر استفاده شوند.
برای مثال میتوانید از ELK برای مدیریت لاگها و از Grafana برای مشاهده متریکهای CPU، RAM، Network و سایر شاخصهای عددی استفاده کنید.
سوالات متداول
ELK Stack چیست؟
ELK Stack مجموعهای از Elasticsearch، Logstash و Kibana است که برای جمعآوری، پردازش، ذخیرهسازی، جستجو و تحلیل لاگها استفاده میشود.
Elasticsearch چه کاری انجام میدهد؟
Elasticsearch دادههای دریافتشده را ذخیره و ایندکس میکند و امکان جستجو و تحلیل سریع حجم زیادی از اطلاعات را فراهم میکند.
Logstash چه کاربردی دارد؟
Logstash دادهها را از منابع مختلف دریافت کرده، آنها را پردازش و در صورت نیاز تغییر ساختار میدهد و سپس به مقصد موردنظر مانند Elasticsearch ارسال میکند.
Kibana چیست؟
Kibana رابط بصری ELK Stack است که برای مشاهده، جستجو، تحلیل و ساخت داشبورد از دادههای Elasticsearch استفاده میشود.
آیا دیپلوی ELK Stack در آرانیک به دانش DevOps نیاز دارد؟
استفاده از Easy Install میتواند بخش قابلتوجهی از مراحل نصب اولیه و راهاندازی سرویس را ساده کند. با این حال، برای محیطهای Production همچنان آشنایی با مفاهیمی مانند امنیت شبکه، مدیریت منابع، بکآپ و نگهداری لاگها اهمیت دارد.
برای جلوگیری از پرشدن دیسک ELK چه کاری انجام دهیم؟
باید یک سیاست نگهداری لاگ مشخص کنید و با استفاده از قابلیتهایی مانند ILM، دادههای قدیمی را حذف یا آرشیو کنید. همچنین بهتر است مصرف فضای ذخیرهسازی را بهصورت منظم بررسی کنید.
آیا میتوان از ELK Stack برای SIEM استفاده کرد؟
بله، ELK و محصولات و قابلیتهای امنیتی اکوسیستم Elastic میتوانند برای جمعآوری و تحلیل رویدادهای امنیتی استفاده شوند. بااینحال، یک پیادهسازی کامل SIEM نیازمند طراحی مناسب، جمعآوری منابع داده، تعریف قوانین تشخیص و تنظیم فرایندهای امنیتی است.
نکات کلیدی
ELK Stack یک مجموعه قدرتمند برای مدیریت و تحلیل متمرکز لاگهاست.
Elasticsearch وظیفه ذخیرهسازی، ایندکس و جستجوی دادهها را بر عهده دارد.
Logstash دادهها را دریافت و پردازش میکند.
Kibana امکان مشاهده و ساخت داشبوردهای بصری را فراهم میکند.
Filebeat میتواند برای جمعآوری لاگ از سرورهای مختلف استفاده شود.
برای افزایش امنیت، دسترسی مستقیم عمومی به Elasticsearch را محدود کنید.
حجم لاگها را کنترل کنید تا فضای ذخیرهسازی بهسرعت پر نشود.
برای دادههای مهم Elasticsearch، سیاست بکآپ و Snapshot داشته باشید.
با افزایش حجم لاگها میتوانید منابع زیرساخت را متناسب با نیاز افزایش دهید.
Easy Install آرانیک میتواند راهاندازی اولیه ELK Stack را سادهتر کند.
جمعبندی
وقتی تعداد سرورها، سرویسها و برنامههای یک مجموعه افزایش پیدا میکند، بررسی لاگها بهصورت جداگانه دیگر روش مناسبی برای مدیریت زیرساخت نیست.
ELK Stack با ترکیب Elasticsearch، Logstash و Kibana، امکان جمعآوری، پردازش، جستجو و تحلیل متمرکز لاگها را فراهم میکند. با استفاده از Filebeat نیز میتوانید لاگهای سرورهای مختلف را جمعآوری کرده و در یک محیط واحد در اختیار تیم فنی قرار دهید.
در کنار قابلیتهای فنی، انتخاب زیرساخت مناسب نیز اهمیت زیادی دارد. Elasticsearch به منابع پردازشی و حافظه کافی نیاز دارد و با افزایش حجم لاگها باید منابع و فضای ذخیرهسازی را متناسب با نیاز پروژه مدیریت کرد.
اگر میخواهید بدون درگیری با فرایند طولانی نصب دستی، ELK Stack را روی زیرساخت ابری راهاندازی کنید، Easy Install آرانیک میتواند فرایند شروع کار را سادهتر کند.
همین حالا سرویس ELK Stack خود را در آرانیک راهاندازی کنید و مدیریت و تحلیل متمرکز لاگهای سرورها و برنامههای خود را آغاز کنید.
پرسشهای متداول
ELK Stack به چه مقدار RAM نیاز دارد؟
به حجم ورود Log، دوره نگهداری، تعداد Shard و Queryها وابسته است. Baseline نسخه رسمی را بررسی و سپس با داده واقعی اندازهگذاری کنید.
چرا فضای Disk سریع پر میشود؟
نبود سیاست Lifecycle، نرخ بالای Log، Replica و Shard نامناسب یا نگهداری طولانی داده از علتهای رایج است.
آیا Kibana را مستقیم در اینترنت قرار دهیم؟
بهتر است دسترسی را با HTTPS، احراز هویت و محدودیت شبکه کنترل کنید و از انتشار جزئیات داخلی جلوگیری شود.
منابع رسمی
قدم بعدی: برای راهاندازی سرویس مرتبط، وارد داشبورد آرانیک شوید و از بخش Easy Install سرویس را بسازید.
سوالات متداول
ELK Stack به چه مقدار RAM نیاز دارد؟
به حجم ورود Log، دوره نگهداری، تعداد Shard و Queryها وابسته است. Baseline نسخه رسمی را بررسی و سپس با داده واقعی اندازهگذاری کنید.
چرا فضای Disk سریع پر میشود؟
نبود سیاست Lifecycle، نرخ بالای Log، Replica و Shard نامناسب یا نگهداری طولانی داده از علتهای رایج است.
آیا Kibana را مستقیم در اینترنت قرار دهیم؟
بهتر است دسترسی را با HTTPS، احراز هویت و محدودیت شبکه کنترل کنید و از انتشار جزئیات داخلی جلوگیری شود.




نظرات کاربران